Ir al contenido

Revisión e implementación

Revisar las cabeceras. Mejorar su web con criterio.

La ausencia de cabeceras de seguridad o una configuración inadecuada pueden dejar sin utilizar protecciones adicionales del navegador. Unas reglas apropiadas dificultan determinados ataques con scripts inyectados o incrustaciones maliciosas. Explicamos los hallazgos concretos, valoramos sus posibles consecuencias y mejoramos la configuración con las pruebas funcionales acordadas.

Servicio remoto en toda Alemania. Visitas en Wunstorf y la región de Hannover con cita previa.

Trabajo propio, documentado con claridad

Los ajustes producen resultados visibles.

Estos extractos muestran resultados documentados de nuestras propias webs. Cada resultado incluye la dirección y la hora. Reflejan la evolución de la nota de cabeceras, no una auditoría de seguridad completa ni un experimento A/B aislado.

Lopez IT Welt: de D a A+

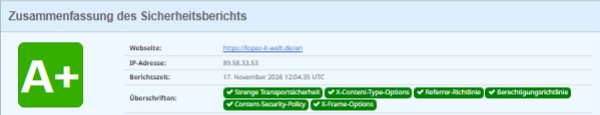
Los dos informes muestran la evolución documentada: D el 29 de octubre y A+ el 17 de noviembre de 2026. Entre ambas fechas, la dirección principal cambió de www a la dirección sin www. Son resultados fechados de nuestra propia web, no una prueba de un único cambio analizado de forma aislada.
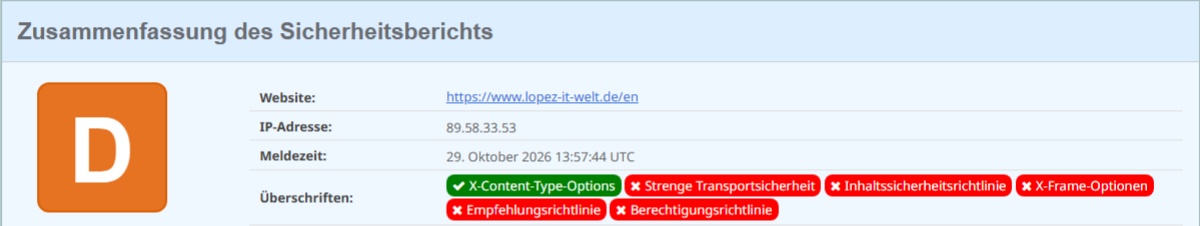
Resultado anterior documentadoD29.10.2026 · 14:57:44 h CET
Extracto de Security Headers: Lopez IT Welt, nota D, 29 de octubre de 2026 a las 14:57:44 h CET.Ampliar el extracto del informe
Resultado posterior documentadoA+17.11.2026 · 13:04:35 h CET
Extracto de Security Headers: Lopez IT Welt en https://lopez-it-welt.de/en, nota A+, 17 de noviembre de 2026 a las 13:04:35 h CET.Ampliar el extracto del informe

Dirección anterior analizada: https://www.lopez-it-welt.de/en · Dirección analizada el 17.11.2026: https://lopez-it-welt.de/en
Otro ejemplo propio: Lopez Marketing GmbH

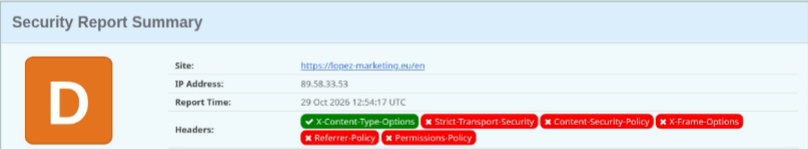
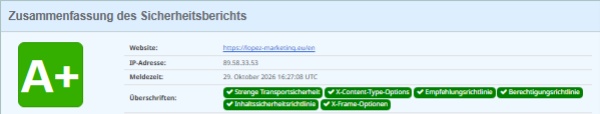
La web de nuestra propia sociedad de marketing también cuenta con resultados para el mismo punto de acceso: D y después A+ el 29 de octubre de 2026. Es una web de una empresa propia, no una referencia de un cliente externo.

Resultado anterior documentadoD29.10.2026 · 13:54:17 h CET
Extracto de Security Headers: nuestra propia Lopez Marketing GmbH, nota D, 29 de octubre de 2026 a las 13:54:17 h CET.Ampliar el extracto del informe
Resultado posterior documentadoA+29.10.2026 · 17:27:08 h CET
Extracto de Security Headers: el mismo punto de acceso de marketing, nota A+, 29 de octubre de 2026 a las 17:27:08 h CET.Ampliar el extracto del informe

Dirección analizada en ambos informes: https://lopez-marketing.eu/en

Cada informe corresponde a la dirección y al momento indicados. La nota evalúa determinadas cabeceras HTTP. No certifica la seguridad de todas las páginas, cuentas o procesos empresariales.

Qué aportan las cabeceras de seguridad a su web

Mantener HTTPS mediante HSTS

Tras recibir una política HSTS válida, el navegador utiliza HTTPS para el dominio cubierto. Esto dificulta el retorno a conexiones HTTP sin cifrar, en las que los datos pueden ser leídos o modificados. La vigencia y los subdominios incluidos deben ajustarse a la infraestructura.

Limitar scripts inyectados mediante CSP

Una Content Security Policy adecuada limita los scripts y contenidos que el navegador puede cargar o ejecutar. Aporta una protección adicional si un atacante aprovecha una vulnerabilidad para inyectar código. Ese código puede manipular contenidos o acceder a datos. La programación segura sigue siendo imprescindible.

Dificultar las incrustaciones maliciosas

La directiva CSP frame-ancestors determina quién puede incrustar su página. Ayuda frente al clickjacking: controles ocultos o superpuestos engañan al visitante para que realice clics no deseados. La configuración tiene en cuenta los portales y las integraciones necesarios.

Del resultado al cambio comprobado

Recibe una base comprensible para decidir y un siguiente paso bien delimitado.

  1. Registrar el estado actual

    Documentar la dirección, la hora, las cabeceras entregadas y los valores relevantes.

  2. Valorar las funciones

    Considerar formularios, acceso, tienda, servicios externos e inserciones necesarias.

  3. Acordar el cambio

    Acordar el alcance y los accesos necesarios. Una CSP puede observarse primero en modo Report-Only: las infracciones se notifican si existe un destino de informes configurado, pero esta política todavía no las bloquea. Después acordamos la configuración que se aplicará.

  4. Demostrar el resultado

    Probar los procesos afectados y documentar las cabeceras y los resultados antes y después del cambio. Comprobamos que se entregan las reglas de protección acordadas y que siguen funcionando elementos importantes como formularios, acceso y tienda.

Ajustado a la necesidad real

También una web informativa se beneficia de reglas de protección del navegador adecuadas. En tiendas, accesos y tratamiento de datos sensibles hay que valorar con especial cuidado las posibles consecuencias de un ataque. Priorizamos los hallazgos según funciones, datos e impacto. La nota documenta una parte de la revisión; no es una garantía integral ni permanente de seguridad.

La revisión de cabeceras no sustituye una auditoría de seguridad completa ni una evaluación jurídica. Las tareas adicionales se acuerdan por separado.

  • Resumen comprensible de las cabeceras revisadas
  • Recomendaciones específicas para su web
  • Aplicación de los cambios expresamente acordados
  • Pruebas funcionales y resultados documentados

Preguntas frecuentes

Mi web utiliza HTTPS. ¿Por qué revisar también las cabeceras?

HTTPS protege los datos durante la transmisión. Por sí solo no impide los scripts inyectados ni las incrustaciones maliciosas. Una CSP adecuada y las reglas de incrustación añaden protección; tras recibir una política válida, HSTS mantiene el uso de HTTPS. Revisamos el informe concreto para determinar qué reglas necesita su web.

¿Una F significa que mi web ya ha sufrido un ataque?

No. F no demuestra que ya se haya producido un ataque o un daño. Sin embargo, la nota más baja es una señal clara para revisar la configuración de cabeceras y detectar reglas de protección ausentes o inadecuadas. Según el hallazgo, pueden faltar reglas adicionales del navegador que dificulten ciertos ataques con scripts o incrustaciones maliciosas. Las consecuencias realmente posibles también dependen de las vulnerabilidades existentes y de las funciones de la web. Valoramos los hallazgos y probamos las mejoras acordadas.

¿Todas las webs necesitan A+?

No todas las webs necesitan la misma configuración. Una tienda con cuentas y pagos tiene procesos y datos diferentes que proteger respecto a una web informativa. También en esta última son útiles unas reglas básicas adecuadas. Una nota alta puede ser uno de los objetivos; lo decisivo son ajustes eficaces y funciones operativas. A+ por sí sola no demuestra la seguridad integral de una web.

¿Qué necesitan para una primera valoración?

La dirección web y una breve indicación de si desea una revisión o apoyo para aplicar cambios. Mencione funciones importantes como tienda, acceso o servicios externos. No envíe contraseñas ni códigos de acceso en esta fase.

Analicemos los resultados de su web.

Envíenos la dirección web o un enlace a un informe existente y describa brevemente su objetivo. Acordaremos con usted el siguiente paso adecuado.

Fuentes y atribución de imágenes

Fundamentos técnicos:

Extractos de informes: Security Headers by Snyk. Licencia CC BY-SA 4.0. Los extractos se han recortado; las notas no se han modificado. La reproducción no implica una recomendación por parte del servicio de análisis.

Ver licencia