Zum Inhalt springen

Prüfung und Umsetzung

Sicherheitsheader prüfen. Website gezielt verbessern.

Fehlende oder ungeeignete Sicherheitsheader können zusätzliche Schutzmöglichkeiten des Browsers ungenutzt lassen. Passende Regeln erschweren bestimmte Angriffe mit eingeschleusten Skripten oder missbräuchlichen Einbettungen. Wir erklären Ihren konkreten Befund, ordnen mögliche Folgen ein und verbessern die Konfiguration mit vereinbarten Funktionstests.

Deutschlandweit per Fernzugriff. Vor-Ort-Termine in Wunstorf und der Region Hannover nach Vereinbarung.

Eigene Arbeit, nachvollziehbar dokumentiert

Aus Einstellungen werden sichtbare Ergebnisse.

Die folgenden Ausschnitte zeigen tatsächlich dokumentierte Prüfstände unserer eigenen Webauftritte. Adresse und Zeitpunkt stehen an jedem Ergebnis. Sie zeigen die Entwicklung der Header-Bewertung – keinen umfassenden Sicherheitstest und keinen isolierten A/B-Versuch.

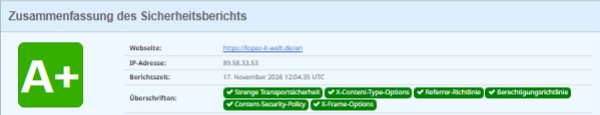
Lopez IT Welt: von D zu A+

Die beiden Berichte zeigen den dokumentierten Verlauf: D am 29. Oktober und A+ am 17. November 2026. Dazwischen wurde die Hauptadresse von www auf die Adresse ohne www umgestellt. Es sind datierte Prüfstände des eigenen Webauftritts, kein Nachweis einer einzelnen isoliert getesteten Änderung.
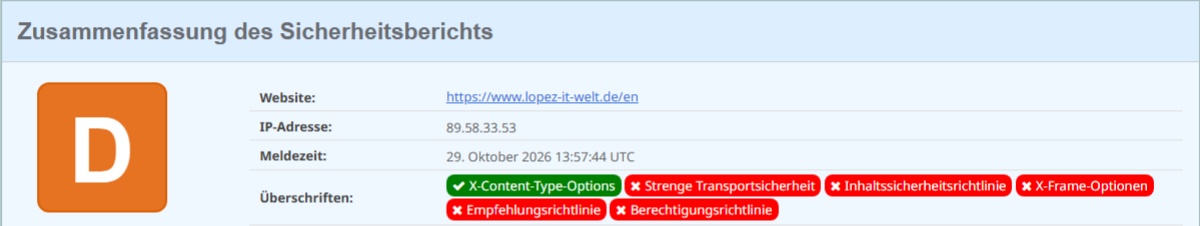
Vorher dokumentiertD29.10.2026 · 14:57:44 Uhr MEZ
Security-Headers-Ausschnitt: Lopez IT Welt, Note D, 29. Oktober 2026 um 14:57:44 Uhr MEZ.Berichtsausschnitt vergrößern
Danach dokumentiertA+17.11.2026 · 13:04:35 Uhr MEZ
Security-Headers-Ausschnitt: Lopez IT Welt unter https://lopez-it-welt.de/en, Note A+, 17. November 2026 um 13:04:35 Uhr MEZ.Berichtsausschnitt vergrößern

Damals geprüft: https://www.lopez-it-welt.de/en · Am 17.11.2026 geprüft: https://lopez-it-welt.de/en
Zweites eigenes Beispiel: Lopez Marketing GmbH

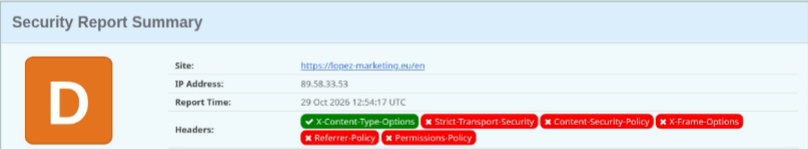
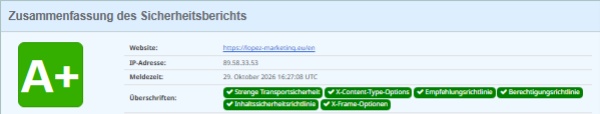
Auch beim Webauftritt unserer eigenen Marketinggesellschaft ist die Entwicklung am gleichen Endpunkt belegt: D und später A+ am 29. Oktober 2026. Das ist ein eigener Unternehmensauftritt, keine fremde Kundenreferenz.

Vorher dokumentiertD29.10.2026 · 13:54:17 Uhr MEZ
Security-Headers-Ausschnitt: eigene Lopez Marketing GmbH, Note D, 29. Oktober 2026 um 13:54:17 Uhr MEZ.Berichtsausschnitt vergrößern
Danach dokumentiertA+29.10.2026 · 17:27:08 Uhr MEZ
Security-Headers-Ausschnitt: derselbe Marketing-Endpunkt, Note A+, 29. Oktober 2026 um 17:27:08 Uhr MEZ.Berichtsausschnitt vergrößern

Geprüfte Adresse in beiden Berichten: https://lopez-marketing.eu/en

Ein Bericht gilt für die genannte Adresse und den jeweiligen Prüfzeitpunkt. Die Testnote bewertet bestimmte HTTP-Header. Sie ist kein Zertifikat für die Sicherheit aller Seiten, Konten oder Geschäftsprozesse.

Was Sicherheitsheader für Ihre Website leisten

HTTPS mit HSTS konsequent nutzen

Nach Empfang einer gültigen HSTS-Richtlinie verwendet der Browser für die erfasste Domain HTTPS. Das erschwert das Zurückfallen auf unverschlüsselte HTTP-Verbindungen, über die Daten mitgelesen oder verändert werden können. Laufzeit und einbezogene Subdomains müssen zur Infrastruktur passen.

Eingeschleuste Skripte begrenzen: CSP

Eine passende Content Security Policy begrenzt, welche Skripte und Inhalte der Browser laden oder ausführen darf. Das bietet zusätzlichen Schutz, falls Angreifer eine Schwachstelle zum Einschleusen von Code ausnutzen. Solcher Code kann Seiteninhalte manipulieren oder auf Daten zugreifen. Sichere Programmierung bleibt erforderlich.

Missbräuchliche Einbettung erschweren

Die CSP-Regel frame-ancestors bestimmt, wer Ihre Seite einbetten darf. Sie hilft gegen Clickjacking: Besucher werden dabei über verdeckte oder überlagerte Bedienelemente zu unbeabsichtigten Klicks verleitet. Benötigte Portale und Einbettungen berücksichtigen wir bei der Konfiguration.

Vom Befund zur geprüften Anpassung

Sie erhalten eine verständliche Entscheidungshilfe und einen klar abgegrenzten nächsten Schritt.

  1. Ist-Zustand erfassen

    Adresse, Zeitpunkt, ausgelieferte Header und auffällige Werte dokumentieren.

  2. Funktionen einordnen

    Formulare, Anmeldung, Shop, externe Dienste und benötigte Einbettungen berücksichtigen.

  3. Änderung abstimmen

    Umfang und erforderliche Zugänge vereinbaren. Eine CSP kann zunächst im Report-Only-Modus beobachtet werden: Verstöße werden bei eingerichteter Meldestelle gemeldet, aber noch nicht durch diese Richtlinie blockiert. Danach stimmen wir die wirksame Konfiguration ab.

  4. Ergebnis nachweisen

    Betroffene Abläufe testen und Header sowie Ergebnisse vor und nach der Änderung dokumentieren. Wir prüfen, ob die vereinbarten Schutzregeln ausgeliefert werden und wichtige Funktionen wie Formulare, Anmeldung oder Shop weiterhin funktionieren.

Passend zum tatsächlichen Bedarf

Auch eine Informationsseite profitiert von passenden Browser-Schutzregeln. Bei Shops, Anmeldungen und sensiblen Daten sind die möglichen Folgen eines Angriffs besonders sorgfältig zu bewerten. Wir priorisieren die Befunde nach Funktionen, Daten und Auswirkungen. Die Testnote dient als nachvollziehbarer Teilnachweis; sie ist keine umfassende oder dauerhafte Sicherheitsgarantie.

Die Header-Prüfung ersetzt keine umfassende Sicherheits- oder Rechtsprüfung. Weitergehende Aufgaben werden als eigener Umfang abgestimmt.

  • Verständlicher Überblick über den geprüften Header-Stand
  • Auf Ihre Website bezogene Empfehlungen
  • Umsetzung ausdrücklich vereinbarter Anpassungen
  • Funktionsprüfung und dokumentierte Prüfergebnisse

Häufige Fragen

Meine Website nutzt HTTPS. Warum zusätzlich Header prüfen?

HTTPS schützt Daten während der Übertragung. Es verhindert allein weder eingeschleuste Skripte noch die missbräuchliche Einbettung einer Seite. Eine passende CSP und Einbettungsregeln ergänzen diesen Schutz; HSTS sorgt nach Empfang einer gültigen Richtlinie für die weitere HTTPS-Nutzung. Welche Regeln Ihrer Website fehlen, prüfen wir am konkreten Bericht.

Bedeutet F, dass meine Website bereits angegriffen wurde?

Nein. F belegt keinen bereits erfolgten Angriff oder entstandenen Schaden. Die schlechteste Testnote ist aber ein klarer Hinweis, die geprüfte Header-Konfiguration auf fehlende oder ungeeignete Schutzregeln zu untersuchen. Je nach Befund fehlen zusätzliche Browserregeln, die bestimmte Skriptangriffe oder missbräuchliches Einbetten erschweren. Welche Folgen tatsächlich möglich sind, hängt auch von vorhandenen Schwachstellen und den Websitefunktionen ab. Wir ordnen den Befund ein und testen vereinbarte Verbesserungen.

Braucht jede Website unbedingt A+?

Nicht jede Website braucht dieselbe Konfiguration. Bei einem Shop mit Kundenkonten und Zahlungen sind andere Abläufe und Daten zu schützen als bei einer Informationsseite. Auch dort sind geeignete grundlegende Schutzregeln sinnvoll. Eine hohe Header-Note kann ein Teilziel sein; entscheidend sind wirksame Einstellungen und funktionierende Abläufe. A+ allein belegt keine umfassend sichere Website.

Was benötigen Sie für die erste Einordnung?

Die Website-Adresse und einen kurzen Hinweis, ob Sie eine Prüfung oder Unterstützung bei der Umsetzung wünschen. Nennen Sie wichtige Funktionen wie Shop, Anmeldung oder externe Dienste. Bitte senden Sie zunächst keine Passwörter oder Zugangscodes.

Lassen Sie uns Ihren Befund einordnen.

Senden Sie uns die Website-Adresse oder einen vorhandenen Berichtslink und beschreiben Sie kurz Ihr Ziel. Wir klären den passenden nächsten Schritt mit Ihnen.

Quellen und Bildnachweise

Fachliche Grundlagen:

Berichtsausschnitte: Security Headers by Snyk. Lizenz CC BY-SA 4.0. Die Ausschnitte wurden zugeschnitten; die Bewertungen wurden nicht verändert. Die Wiedergabe bedeutet keine Empfehlung durch den Prüfdienst.

Lizenz ansehen